Статья о том, как Honeywell выпустил отчёт по безопасности кибер-физических систем на основе 253 миллиардов логов и 80 миллионов файлов. Автор размышляет о передаче телеметрии вендору, приводя примеры из практики и отмечая, что даже в АСУ ТП это возможно при соблюдении ограничений.
- Honeywell выпустил отчёт по безопасности кибер-физических систем, основанный на 253 миллиардах логов и 80 миллионах файлов.
- В отчёте есть раздел об источниках данных, полученных от потребителей средств защиты Honeywell.
- Опрос автора показал, что почти половина участников категорически против передачи телеметрии вендору.
- Автор считает, что отказ от передачи телеметрии часто эмоциональный, так как данные и так передаются наружу в разных сценариях.
- В Cisco многие средства защиты имели встроенную отдачу данных в облака, включая облачные песочницы и EDR.
- Отчёт Honeywell показывает, что телеметрию безопасности можно передавать наружу даже из АСУ ТП при соблюдении ограничений.
- Honeywell
- АСУ ТП
- телеметрия
- Cisco
- NGFW
- Web Security Gateway
- E-mail Security Gateway
- EDR
- SIEM
- XDR
- ГосСОПК
- ФинЦЕРТ
Кому полезно: Инженеры АСУ ТП и специалисты по информационной безопасности
- Статья XDR против EDR: технологии кибербезопасности
- Статья Телеметрия удаленных объектов
- Статья Как разделить корпоративную сеть на изолированные зоны с помощью одного NGFW
Первоисточник: t.me
Выжимка составлена редакцией сайта с помощью ИИ по тексту статьи.
Тут Honeywell выкатил отчет по безопасности кибер-физических систем (читай АСУ ТП), в основу которого легли 253 миллиарда (!) логов и 80 миллионов файлов 💡 Меня в этом отчете зацепил раздел про источники этих данных, которые были получены на стороне потребителей средств защиты Honeywell 📇
И тут кроется, конечно, некоторая несуразность. Я в феврале проводил опрос (https://t.me/alukatsky/12236) на тему передачи телеметрии вендору и почти половина участников ответила категорическим отказом 😠 Но мне кажется, что это был эмоциональный ответ, без того, чтобы сесть и подумать. Ведь мы и так передаем кучу данных наружу. Диагностические данные при краше ПО, телеметрия Windows (а эта функция сейчас и не отключается), DNS-трафик на 8.8.8.8 или 1.1.1.1, отчетность в налоговую или Банк России, события безопасности MDR-поставщику, данные по инцидентам в ГосСОПКУ или ФинЦЕРТ, и куча других кейсов и сценариев ✉
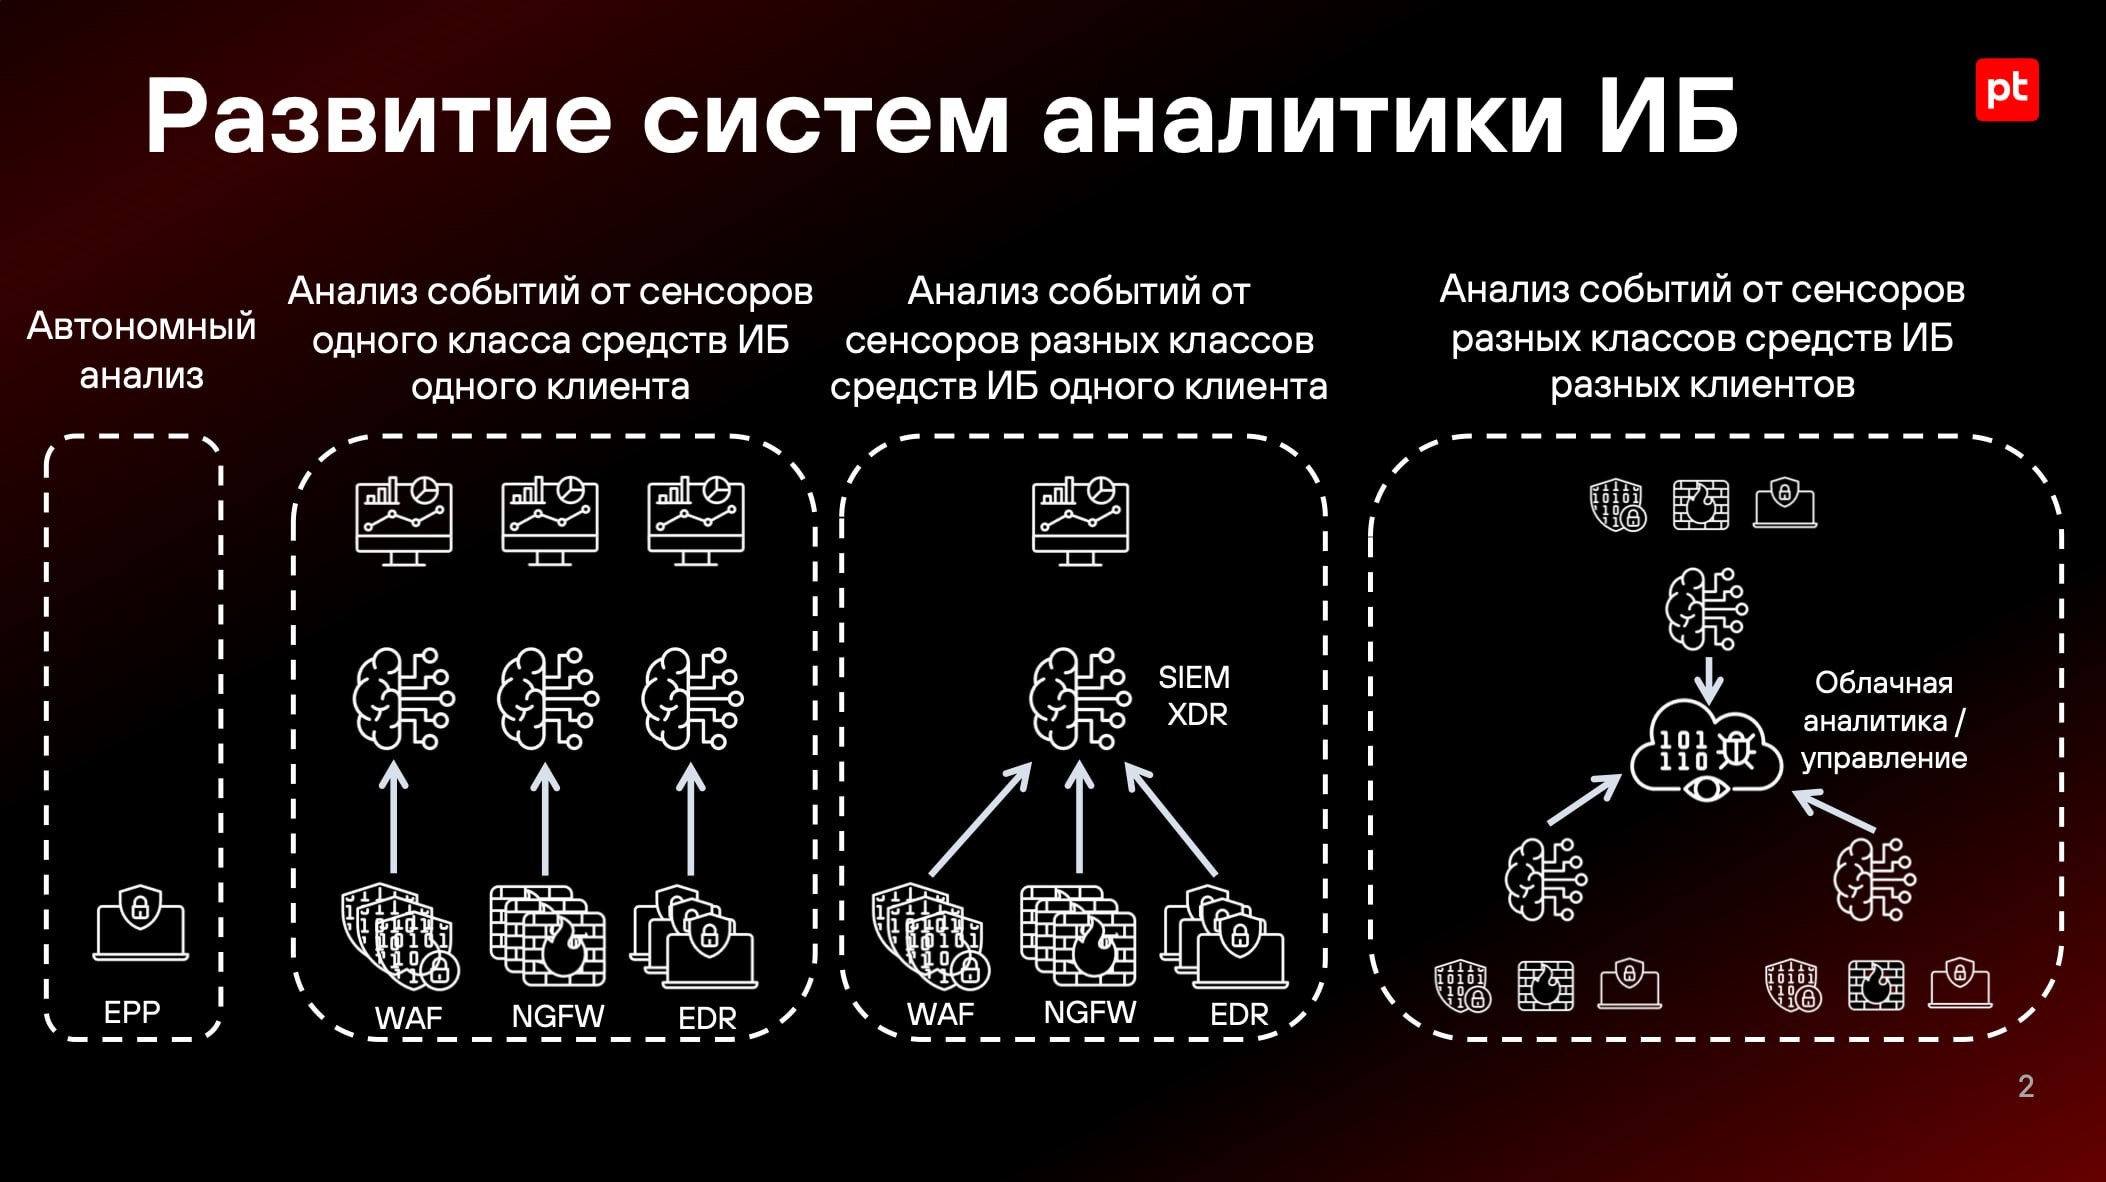
Когда я работал в Cisco, многие средства защиты имели встроенный функционал отдачи не только событий безопасности, но и гораздо большего в облака 😶🌫 Например, песочница была облачной и весь функционал проверки вредоносов в NGFW, Web Security Gateway, E-mail Security Gateway, EDR и т.п. реализовывался во внешнем облаке. EDR так и вовсе был облачным, как с точки зрения хранения логов, так и управления 📈 И такая история не только в Cisco, но и во многих ИБ-вендорах, в том числе и российских. Согласитесь, что одно дело оперировать только своими событиями безопасности из собственной инфраструктуры, пусть и после корреляции в SIEM или XDR. И совсем другое дело, когда ваша телеметрия сверяется с данными от других заказчиков (анонимизированно, конечно), что позволяет находить гораздо больше, чем только в одной инфраструктуре 🪣
Вот и отчет Honeywell показывает, что даже из столь чувствительных сред, как АСУ ТП, телеметрию безопасности вполне можно передавать наружу 👌 Разумеется, при соблюдении всех необходимых ограничений и правил. Как и возможности не отправлять данные вендору, лишаясь возможности сделать мир безопаснее получать глобальную аналитику по угрозам 👾 Я чего, собственно, уцепился за эту тему. Просто делал тут доклад про развитие систем аналитики ИБ и там это было одним из моментов, который отличает современные решения ИБ 🛡
Источник: https://t.me/alukatsky