Статья объясняет инженерный подход к функциональной безопасности и анализу риска на примере нефтепереработки. Показано, чем анализ риска отличается от следования нормам, и какие технические решения он даёт.
- Анализ риска и функциональная безопасность часто подаются абстрактно, из-за чего теряется связь с реальными объектами.
- Безопасность касается только жизни и здоровья людей, а не безотказности оборудования и простоев.
- Авария — это разрушение, взрыв, пожар или выброс опасных веществ с угрозой травмирования или гибели.
- Фактором риска считаются опасные концентрации, а не превышение ПДК в рабочей зоне без немедленной угрозы.
- Допустимый индивидуальный риск обычно принимается в диапазоне от 10^-6 до 10^-4 в год.
- Подход по нормам снимает ответственность с проектировщиков и экспертов, а анализ риска требует компетентных специалистов.
- анализ риска
- SIL
- HAZOP
- ОПО
- ПДК
- МЭК
Кому полезно: Инженерам АСУ ТП, проектировщикам и специалистам по безопасности опасных производств.
- Статья Функциональная безопасность и анализ риска, комментарии инженера (часть 3)
- Статья Функциональная безопасность и анализ риска, комментарии инженера (часть 2)
- Статья Нормативные требования промышленной безопасности и опыт проведения SIL анализа систем ПАЗ
Первоисточник: habr.com
Выжимка составлена редакцией сайта с помощью ИИ по тексту статьи.
Введение
Что такое безопасность технологического процесса или технической системы (устройства), что такое риск и вообще зачем все это?
По анализу рисков и функциональной безопасности написано бесконечное количество статей (большая часть в переводе), брошюр, методичек и разнообразных презентаций.
В большинстве случаев этот материал носит научно-популярный характер, с огромным количеством терминов, аббревиатур, сокращений до трех букв, абстрактных рассуждений вперемешку с теорией вероятности, и для нормального инженера выглядит как полный бред. И в большинстве случаев это и есть полный бред. Трудно понять, как этот псевдо-научный поток теоретических рассуждений можно связать с реальным технологическим объектом, техническими устройствами, реакторами, колоннами, компрессорами, насосами, печами и т.д. Многие инженеры приходят к справедливому выводу – никак. И дело не в методах, методиках, ГОСТ-ах по анализу риска и функциональной безопасности, а в специалистах, которые не понимая реального смысла и целей этих методов, решение реальных задач заменяют процессом и процедурами, с формальным соблюдением отдельных пунктов методик, с безумными выводами, и своими безграмотными действиями полностью дискредитировали саму идею функциональной безопасности, основанной на оценке риска.
Данная статья, это попытка техническим инженерным языком объяснить подход к построению систем безопасности технологических объектов (технических устройств) на основе анализа риска и функциональной безопасности. В основу статьи положен собственный опыт участия в процедурах анализа рисков и построения функциональной безопасности, определения уровня SIL для контуров безопасности, формирования требований к техническому обслуживанию и периодичности испытаний систем противоаварийной защиты для сложных технологических установок переработки нефти. Статья полностью написана самостоятельно и не является переводом с англоязычных источников. Поскольку это собственный опыт, не буду утверждать, что все изложенное абсолютно правильно и объективно, возможны ошибки, недопонимание основополагающих положений стандартов, и вообще поверхностный и однобокий подход. Прошу понять и простить.
Первоначальный опыт был получен на проекте, который реализовывался крупными мировыми компаниями в области нефтепереработки, поэтому думаю, что подходы к организации всех процедур, порядок проведения сессий, оформление протоколов и формирование выводов выполнялось в точном соответствии с требованиями МЭК.
Меня же, как инженера, во всех этих бесконечных сессиях и заседаниях, больше интересовал конечный технический смысл, как будет построена инструментальная система безопасности в результате всех этих действий.
Набравшись определенного опыта, после детального изучения базовых проектов и рекомендаций лицензиаров по системам безопасности, появилось некоторое понимание подходов, основанных на анализе риска (по крайней мере мне так кажется, мнение очень субъективное).
Зачем все это?
Со времен Петра I, когда он учредил коллегию по надзору за горными заводами 10 декабря 1719г с целью обеспечения безопасности труда на шахтах, издавались всевозможные указы и правила (название Госгортехнадзор сохранялось до 12 марта 2004). На сегодня это система обязательных для исполнения нормативных документов: технических регламентов и федеральных норм и правил, во исполнение которых существует бесконечное количество ГОСТов, СП, СНиП и т.д. Многие документы носят «рекомендательный» характер, и даже придумали «регуляторную гильотину», которая должна сократить количество обязательных нормативных документов, но помогает это очень слабо. Нормативные требования плодятся с геометрической прогрессией. А проектировщику для «успешного прохождения экспертизы проектной документации» проще сослаться в проекте на «нормативку», чем обосновывать свое решение.
Практически все боле-менее серьезные проекты проходят процедуру экспертизы проектной документации (государственную или не государственную). Одни и те же эксперты рассматривают самые разнообразные проекты, поэтому техническую часть понимают слабо (или вообще не понимают), зато очень упорно изучают всевозможную «нармотивку». И ссылка на ГОСТ или СП для эксперта будет исчерпывающим подтверждением правильности технического решения, а отсутствие ссылки на «нормативку» воспринимается как не соответствие.
До недавнего времени считалось, если ваш объект соответствует требованиям обязательных к исполнению нормативных документов, ваш объект или процесс обеспечивает необходимый уровень безопасности, и этого было достаточно. Эксперт при проверке проектной документации или оценки технического устройства, или инспектор ростехнадзора на действующем объекте, проверял ваш объект исключительно на соответствие требованиям нормативных документов, не вдаваясь в особенности технологического процесса, сложность и уникальность технического оборудования, производственные ограничения (как правило и эксперт и инспектор ничего не понимают не в технологии, не в оборудовании).
За рубежом, понимая, что процессы и технологии развиваются очень быстро, жесткие правила и нормы либо сильно тормозят развитие, не давая возможность вносить кардинальные изменения в процессы и аппараты, либо этих правил уже недостаточно чтобы в полной мере обеспечить безопасность всех процессов и технических устройств, разработали другой подход основанный на анализе рисков.
С начала 2000-х годов, закупая в большом количестве западные технологии и технологические процессы, безопасность которых построена на методах анализа рисков, мы вынуждены были перенять и соответствующие методики. Но при этом наши нормы и правила никто не отменил.
Ну и чтобы «не отставать от Европы», наши нормы на проектирование опасных производственных объектов стали требовать обязательно проведение анализа рисков, для этого даже скопировали западные методики в форме наших ГОСТов. Но экспертиза проектной документации все равно исследует проект на соответствие нормам, и анализ рисков остается бессмысленной пришлепкой к проектной документации. Соответственно и проводится анализ рисков формально и бездарно, так как правила имеют более высокий приоритет и от них не уйдешь.
На сегодня законодательно в нашей стране оценка риска должна проводиться только для опасных производственных объектов, поэтому все методики и процедуры разрабатываются применительно к ОПО.
Вообще методики анализа рисков позволяют проводить оценку риска для любого технологического процесса или устройства – от ядерного реактора до лифта в жилом доме. Процедуры оценки риска стали очень популярны (наверно, потому что звучит красиво, страшно и непонятно), и теперь проводятся для всего на свете: самолеты, автомобили, велосипеды, кондиционеры, стиральные машины, самокаты, многоэтажные здания, системы вентиляции, любые производства и технологические процессы, любые технические устройства включая бытовые. Менеджмент рисков и риск-менеджеры стали плодится как грибы после дождя, при этом их назначение и реальная необходимость остается такой же загадкой, как метрология и информационная безопасность.
Определяемся с минимальной базовой терминологией.
Для начала необходимо разобраться с базовыми понятиями «риск», «безопасность», «авария» применительно к анализу рисков и функциональной безопасности технических устройств.
Производственный риск – это вероятность получения травмы или гибели людей в результате происшествия (аварии) на производстве (из википедии, производственные риски — это вид рисков, возникающих в процессе производства, в результате которых может быть нанесен вред здоровью или жизни человека на рабочем месте).
Безопасность технологического процесса – это мероприятия, направленные на снижение производственных рисков, снижение вероятности получения травмы или гибели. Принципиальный момент: безопасность не имеет никакого отношения к безотказной работе оборудования, к предотвращению поломок и отказов технических устройств, к снижению времени простоя и уменьшению производственных издержек. Безопасность – это только сохранение жизни и здоровья людей (вред здоровью как непосредственно от разрушения оборудования, взрыва, пожара, так и в следствии выброса загрязняющих или опасных веществ в окружающую среду).
Авария – соответственно это не останов насоса или отключение технологической печи из-за неправильных действий оператора или ложного срабатывания системы ПАЗ, авария – это разрушение оборудования или трубопроводов, взрыв, пожар, разгерметизация, выброс опасных веществ в окружающую среду с выходом за определенные границы, когда этот выброс может привести к травмированию (отравлению, ожогам) или гибели людей.
Факторы риска – это определяющие здоровье факторы, влияющие на него отрицательно (примитивное определение из открытых источников). С учетом определения производственного риска, можно сформулировать так – факторы, определяющие вероятность получения травмы или гибели людей в результате аварии на производстве. Вообще факторов, влияющих на здоровье человека во время выполнения работы бесконечное множество, и далеко не все они связаны с производственным рискам. Поскольку все отечественные нормативные документы по производственным рискам являются вольным переводом англоязычных стандартов, сложилась устойчивая путаница в определениях: факторы производственного риска относительно безопасности технологического процесса или технической системы, и факторы риска для здоровья при выполнении трудовой функции на производстве.
В контексте «безопасности технологического процесса» не рассматривается как фактор риска превышение в воздухе рабочей зоны предельно-допустимых концентраций опасных веществ, если эти концентрации не образовались в результате аварии и не вызывают ухудшение здоровья или гибель здесь и сейчас. По определению, ПДК это такая концентрация, которая при длительном воздействии на организм (более 4 часов в смену на протяжении всей трудовой деятельности) может вызывать в длительной перспективе ухудшение здоровья. Вроде тоже попадает под определение риска, но слишком много «может», «когда-нибудь», «возможно». Превышение ПДК, если это не смертельно опасные концентрации, не требует незамедлительного останова технологического объекта и перевода процесса в безопасное состояние. Можно бесконечно долго ходить по установке, выявляя и устраняя источники превышения ПДК. Для оценки таких рисков используется специальная процедура – оценка условий труда, и мероприятия по снижению таких рисков будут другие: уменьшить время нахождения людей в зоне превышения ПДК, организовать удаленный мониторинг, сделать вентиляцию, обязать работать в средствах защиты, сократить продолжительность рабочей смены и т.д., можно даже просто выдавать молоко. Если в результате «происшествия» возможно только кратковременное превышение ПДК опасных веществ в рабочей зоне, без серьезной угрозы жизни и здоровью здесь и сейчас, это «происшествие» не может считаться аварией.
Для примера: установка переработки сернистой нефти, в воздухе рабочей зоны всегда присутствует сероводород. Человек ощущает даже ничтожные концентрации сероводорода. В определенных местах на установке из-за пропусков через сальниковые уплотнения арматуры концентрация может превышать ПДК. Оператор обходит установку 4 раза за смену по 30 минут, пребывая в зоне с превышением ПДК примерно 60 минут в смену. Да, дышать неприятно, после 30 лет работы в таких условиях может ухудшится здоровье, но не обязательно от сероводорода. Чтобы обеспечить безопасные условия труда необходимо оперативно подтягивать сальники, подходить к арматуре с подветренной стороны, пользоваться средствами защиты дыхания, пить молоко.
И другая ситуация: на этой же установке из-за разгерметизации фланцевого соединения произошел значительный выброс сероводорода, при высоких концентрация человек теряет чувствительность к сероводороду и перестает ощущать запах, в результате, находясь в опасной зоне с высокой концентрацией сероводорода, можно получить серьезное отравление с потерей сознания и вплоть до летального исхода. Это реальный риск гибели, и такое «происшествие» классифицируется как авария, а выброс сероводорода в опасной для жизни концентрации – фактор производственного риска, и необходимо предпринять технические мероприятия по снижению этого риска, как минимум установить приборы контроля опасных концентраций сероводорода (не надо путать с предельно допустимыми концентрациями, опасные концентрации на два порядка выше ПДК).
Вывод: фактором риска в рассмотренных примерах будет не превышение ПДК сероводорода в воздухе рабочей зоны, а высокие концентрации, которые могут вызывать отравление и смерть.
Риск существует всегда, везде и для всех. Все живое пока оно живет может погибнуть. Можно умереть от «естественных» причин дожив до преклонных лет, а можно в результате несчастного случая или глобальной катастрофы. Так же в результате несчастного случая можно получить травму, потерять здоровье или работоспособность.
Несчастные случаи происходят сплошь и рядом, ежедневная сводка происшествий в ленте новостей содержит десятки записей, и это далеко не все. Статистика гибели и травмирования людей в результате автомобильных аварий, авиационных происшествий, гибели в море, в драках, просто падения на ровном месте, порой ужасает. Но это повседневная реальность, т.е. есть риск, которому мы все постоянно подвержены.
Дальше начинается статистика. По статистическим данным, на миллион человек живущих в конкретном регионе в результате неестественных причин происходит гибель от одного до четырех человек в год, и от 10 до 50 человек получают травмы разной степени тяжести (цифры приняты условно). Получается, что для каждого живущего существует риск гибели равный 10^-6 степени в год (один на миллион), и риск травмирования 10^-5 степени в год (один на 100тыс). Статистика не может предсказать, кто в каком месте и при каких обстоятельствах человек погибнет или получит травму, но количество погибших в результате несчастных случаев из года в год остается примерно постоянной величиной. Понятно, если вы работаете клерком в офисе, риск несчастного случая для вас будет ниже, а если шахтером на подземной выработке риск будет гораздо выше. Риск гибели одного человека называют индивидуальным, риск гибели нескольких человек называют групповым или коллективным. Риск можно определять расчетным методом или статистическим, и для каждого производства или технологического процесса рассчитать или принять значение риска, которое можно считать приемлемым или допустимым.
В идеале, при разработке любого технологического процесса или технического устройства, необходимо применять такие технические решения, которые обеспечивают индивидуальный риск для работающих на данном производстве и находящихся по близости людей не выше приемлемого значения. Например, для металлургического производства статистикой определено, что на 100 тысяч работающих в год в результате аварий и несчастных случаев погибает 5 человек, т.е. риск составляет 5*10^-5 в год. Тогда приемлемым можно считать риск не выше 2*10^-5 в год (приемлемый риск берем ниже статистического значения). Соответственно, при разработке нового технологического процесса принятые технические решения должны обеспечивать расчетное значение риска не выше 2*10^-5 в год, т.е. ввод нового процесса должен снизить риски для работающих (как минимум не приведет к повышению риска).
Обычно значение допустимого индивидуального риска в зависимости от региона и производства принимается в диапазоне от 10^-6 до 10^-4. (1 на миллион/1 на десять тысяч человек в год). Приведенное выше описание рисков очень утрированно и максимально упрощено, исключительно чтобы донести базовые понятия. Расчет допустимого риска — целая наука, на которой кормится огромное количество разных «специалистов», которые пишут бесконечное количество статей и публикаций, не буду отнимать у них хлеб.
Еще пример для общего понимания. Вам необходимо построить технологическую установку, в которой происходит смешение взрывчатого вещества с окислителем, процесс потенциально жутко опасный и слабо управляемый, и без специальных мер безопасности вероятность неконтролируемого взрыва у вас будет 10 случаев в год. Если при этом у вас в зоне вероятного поражения находится постоянно 10 работающих, то получается, что риск вашего технологического объекта составляет 100 человек погибших в год, или индивидуальный риск 10^2. Понятно, что такой риск совершенно неприемлем, и необходимо совершенствовать технологический процесс и разрабатывать дополнительные меры безопасности (снизить вероятность взрыва, уменьшить объем взрывчатого вещества и окислителя в реакционной зоне, увеличить прочностные параметры оборудования, автоматизировать процесс и полностью убрать людей из опасной зоны и т.д.), что в итоге должно снизить риск до приемлемого значения. И только если вы смогли техническими решениями добиться приемлемых значений расчетного риска проектируемого технологического процесса, можно переходить к строительству объекта.
Вывод из этого следующий.
Всегда есть риск травмирования и гибели одного или нескольких человек, и этот риск можно оценить количественно на основе статистических данных или расчетным методом. Определенное значение риска можно принять как допустимое, раз риск все равно всегда есть. Когда вы работаете на опасном производстве или живете неподалеку от атомной электростанции, вы рискуете конечно выше среднего, но принятые технические решения, организация производственного процесса и меры безопасности должны обеспечивать вам риск в пределах допустимого значения. Вероятность дожить до старости и умереть естественной смертью у вас должна быть почти такая же, как у водителя трамвая или атишника на удаленке.
Для обеспечения безопасности технологического процесса или технического устройства, снижения риска получения травмы или гибели до допустимого значения, возможны два подхода – выполнить технологический процесс в соответствии с «нормативными документами» или провести анализ рисков, выявить все источники и разработать компенсирующие мероприятия.
Если с нормами и правилами все просто и понятно, то с «исследованием рисков» и «обеспечением безопасности технологического процесса или технического устройства, основанным на методиках анализа рисков» надо детально разбираться.
Различие в подходах: нормы или анализ рисков.
Поскольку практически любой производственный процесс или техническое устройство несут потенциальную опасность жизни и здоровью людей, необходимо разработать и использовать определенный набор организационных и технических мероприятий, для снижения этой опасности (риска) до приемлемого уровня.
Для обеспечения безопасности технологического процесса или технического устройства, снижения риска получения травмы или гибели до допустимого значения, возможны два подхода – выполнить технологический процесс в соответствии с «нормативными документами» или провести анализ рисков, выявить все источники и разработать компенсирующие мероприятия.
В бывшем СССР сложилась система норм и правил, которые жестко регламентировали требования, как организационные, так и технические. Эта система была унаследована и РФ. Достаточно посмотреть «Общие правила взрывобезопасности для взрывопожароопасных химических, нефтехимических и нефтеперерабатывающих производств» утверждены приказом Федеральной службы по экологическому, технологическому и атомному надзору от 15 декабря 2020 года № 533. Документ содержит 70 страниц ценных указаний. И таких «нормативных документов» у нас бесконечное количество, при желании можно найти «нормативку» на все случаи жизни. Соответственно проектировщику не надо понимать процесс, детально знать все особенности технологии, иметь опыт эксплуатации, достаточно просто найти нужную «нормативку» и выполнить все требования. Эксперт при проведении экспертизы проектной документации также проверяет технические решения на соответствие «нормативке», и инспектор Ростехнадзора тоже будет проверять объект на соответствие этой же «нормативке». При этом никого не волнует, на сколько обеспечена реальная безопасность технологического процесса (технологической установки), эффективность и достаточность принятых решений, возможность устойчивой работы оборудования и т.д. Соответствие нормам снимает ответственность за конечный результат со всех – проектировщиков, экспертов, инспекторов, и перекладывает всю ответственность на эксплуатацию, людей, которые непосредственно работают на технологической установке и реально рискуют своей жизнью.
Не редко бывают случаи, когда спроектированную и построенную «по всем нормам» технологическую установку просто невозможно запустить из-за бездумно выполненных защит и блокировок, и эксплуатирующий персонал вынужден под свою ответственность отключать защиты для возможности пуска установки.
Подход с жестким регламентированием всех технических решений приводит к полной деградации проектировщиков и засилию абсолютно некомпетентных специалистов как в органах экспертизы, так и в надзорных структурах. Некомпетентность приводит к росту бюрократии и подмене понятий: на любой «чих» теперь необходимо разрабатывать проектную документацию или документацию на техническое перевооружение с обязательным проведением экспертизы, на каждый болт теперь необходим сертификат ТРТС (а лучше несколько) и т.д. Реальные решения по обеспечению безопасности заменяются бесконечным количеством экспертиз и сертификатов.
Сама фраза «соответствие нормам и правилам исключает риск» звучит как полный бред, так как риск есть всегда и правила «исключить риск» не могут.
Другой подход к обеспечению безопасности – анализ рисков, когда в ходе разработки технологического процесса, технологического оборудования или технических устройств детально анализируются все возможные риски, вероятность наступления опасных событий и их последствия, и при необходимости реализуются технические и организационные решения для снижения риска до приемлемого. Такой подход требует наличия компетентных специалистов, обладающих необходимым объемом знаний и опыта.
Анализ риска проводится много раз на всех стадиях разработки технологического процесса, от идеи как построить технологию, до опытных установок, аппаратного оформления процесса, компоновочных решений и реализации каждого аппарата и узла в технологической цепочке.
В качестве примера можно рассмотреть элементы процесса гидрокрекинга вакуумного газойля (крекинг условно тяжелого нефтепродукта в среде водорода). Процесс проходит при высокой температуре и давлении в присутствии катализатора. Соответственно для реализации процесса как минимум потребуется реактор с катализатором, печь нагрева, теплообмен, компрессор водорода, насосы высокого давления, сепараторы высокого давления для разделения газо-продуктовой смеси.
Основа технологии выглядит не сложно: смешиваем сырье с водородом, нагреваем в теплообменниках и печи до температуры крекинга (процесс проходит в прямом и обратном направлении), направляем в реактор где на катализаторе процесс смещается в нужную нам сторону для максимального получения целевого продукта, после реактора снижаем температуру продукта на теплообменниках, в сепараторе разделяем смесь на водород содержащий газ и жидкий целевой продукт. Все ничего, но температура крекинга 400-500С, давление при котором процесс проходит эффективно 14-20МПа (140-200кгс/см2), в реакторе процесс проходит с выделением тепла, кроме целевых реакций проходят и другие, в том числе с образованием кокса и твердыми отложениями, и много других неприятных моментов. Оборудование приходится изготавливать из специальных сталей по сложным технологиям, толщина стенки аппаратов достигает 260мм.
Первый анализ рисков проводят еще на этапе разработки принципиальных технологических решений, выявляя возможные риски и причины их возникновения:
- высокая температура сырьевой и продуктовой смеси;
- высокое давление в контуре;
- разогрев стенки реактора из-за экзотермической реакции;
- эффект водородного растрескивания (молекулы водорода при таком давлении и температуре мигрируют в кристаллическую решетку металла и при резком снижении давления вызывают разрыв кристаллической решетки);
- отложение кокса на катализаторе может привести к неравномерному потоку в реакторе и локальным перегревам;
- при пропуске в атмосферу при таких давлениях водород самовоспламеняется из-за трения о воздух, водородное пламя прозрачное и практически не заметно;
- в процессе выделяется сероводород;
- при охлаждении продуктовой смеси в теплообменниках и аппаратах воздушного охлаждения выпадают аммонийные соли;
и это далеко не полный перечень опасных факторов.
Понятно, что в соответствии с процедурой, идентификация рисков выглядит не так, должны быть определены параметры, ключевые слова, схема процесса разделена на участки и т.д. Но сейчас мы разбираем не процедуру, а принципиальный подход, хотя процедура тоже очень важна.
Дальше собирается команда гуру-специалистов и начинают анализировать все возможные риски. Специалисты реально являются ГУРУ, технологи которые имеют опыт разработки аналогичных процессов, понимают все сложные моменты технологии, специалисты по оборудованию, которые знают металлургию, имеют опыт конструирования технологических аппаратов на такие условия, конструкторы, которые знают как выполняется компоновка с учетом высокой температуры, давления, коксуемости среды и т.д. Когда общаешься с этими ГУРУ понимаешь, что уровень специалистов на несколько порядков выше, чем у наших проектных институтов, которые гордятся тем, что проектная документация прошла государственную экспертизу (реальный уровень наших проектных институтов и государственной экспертизы «ниже плинтуса»). Поэтому, когда анализ безопасности проводят в наших проектных институтах или с приглашением технологов от производства (уровня начальника установки), сессии HAZOP превращаются в бездарное и бессмысленное шоу.
К сожалению, протоколы исследований безопасности процесса этапа разработки технологии и базового проектирования заказчику никогда не передаются, и посмотреть, как эти ГУРУ «разбирали» технологический процесс ни разу не получилось. На вопрос, «дайте посмотреть протоколы», ответ был простой: все результаты анализа рисков и принятые технические и организационные решения отражены в «Руководстве по безопасности базового проекта». Руководство по безопасности конечно содержит много полезной информации, но без должного уровня знаний, не всегда понято, почему приняты те или иные решения.
Возвращаясь к процессу гидрокрекинга:
- чтобы исключить водородное растрескивание металла, разрабатывается несколько технических и организационных требований: подъем давления в контуре реактора выполняется ступенчато, сначала до 3,6МПа, затем реактор нагревается до 250С, и только после этого давление поднимается до рабочего 20МПа. Сброс давления в обратной последовательности, снижаем давление до 3,6МПа, снижаем температуру ниже 250С, выдерживаем не менее 30 минут, полностью сбрасываем давление. Для реализации ступенчатого сброса давления в технологической схеме реализуется специальный блок клапанов (клапаны медленного сброса, клапаны быстрого сброса). Быстрый сброс давления с реакторного блока без снижения температуры и выдержки времени допускается только при реальной угрозе аварии (серьезная разгерметизация, перегрев стенки реактора выше предельного значения), так как быстрый сброс сам может привести к аварии. Поэтому, например, пожар на установке не является причиной для выполнения быстрого сброса давления с реакторного блока. Ступенчатый сброс давления это одно из ключевых решений по обеспечению безопасности процесса;
- для снижения вероятности перегрева стенки реактора в реакционные зоны дополнительно вводят холодный водород (квенч). При небольшой разгерметизации контура высокого давления, квенч все равно продолжают подавать до снижения температуры в реакторе и прекращения реакции с выделением тепла, чтобы предотвратить перегрев стенки реактора. Подача квенча тоже одно из решений по обеспечению безопасности процесса;
- чтобы обеспечить постоянный отвод тепла из реакционной зоны, необходимо обеспечить непрерывное движение продукта через реактор. Поэтому в базовом проекте детально проработана и описана технологическая цепочка от входа сырьевой смеси в контур высокого давления до сброса водородсодержащего газа из контура. Сброс избытка газа из контура высокого давления в линию топливного газа или на факел также обеспечивает поддержание давления в контуре. В результате анализа рисков определили, если остановить сброс избытка газа из контура, получим риск перегрева стенки реактора и риск повышения давления в контуре реактора, что потребует выполнения аварийного сброса давления. Чтобы обеспечить беспрепятственное движение газа в базовом проекте принято несколько технических решений, в том числе исключили всю арматуру по линии газа от входа в реакторный блок до выхода в линию топливного газа или факела, оставили только два независимых регулирующих клапана из контура высокого давления в линии соответственно топливного газа и факела. Решения по сбросу избытка газа из контура высокого давления тоже одно из важнейших решений по обеспечению безопасности процесса;
При разработке проектной документации наши горе проектировщики «в соответствии с нормами РФ для снижения количества опасного вещества, выбрасываемого в атмосферу при аварии» разделяют установку на «взрывоопасные блоки», реактор выделяют в отдельный блок, и устанавливают межблочные отсекатели в том числе и на линии подачи квенча и на линии сброса избытка газа, полностью уничтожая всю концепцию безопасности и результаты анализа риска базового проекта. Обоснование простое: так требуют наши нормы, мы не можем нарушать требования норм РФ.
- небольшой пропуск в атмосферу водород содержащей смеси при высоком давлении вызывает самовоспламенение (скорость истечения большая, водород воспламеняется из-за трения о воздух). Водород горит бесцветным пламенем и факела практически не видно. Даже небольшой факел может привести к разогреву фланцевого соединения, штуцера, трубопровода, стенки аппарата (куда будет попадать пламя), что приведет к серьезной аварии. Проанализировали, выявили реальный риск, нужны компенсирующие мероприятия. Есть два основных решения для снижения риска пропуска или аварии в следствии пропуска, которые применяют разные лицензиары. В первом случае, все фланцевые соединения выполняются на металлических прокладках 8-ми угольного сечения (для таких давлений фланцы имеют толщину 100-200мм, а прокладки стандартно в виде металлических колец овального сечения, и даже шпильки из специальной стали, с одинаковым коэффициентом температурного расширения с фланцем, высокой прочности и на каждой шпильке пробит свой уникальный номер, и это тоже элементы безопасности процесса). Кроме особых прокладок, вокруг каждого фланца выполнено кольцо из перфорированной трубы и подведен пар низкого давления, называется это «паровым кольцом». При герметичном фланцевом соединении, пар струится из отверстий кольца равномерно, создавая ровное облако вокруг фланца. При пропуске, водородный факел «разрывает струйки пара» в месте пропуска, и по неравномерности парового кольца можно определить наличие пропуска. Понятно, что при этом необходим постоянный обход, осмотр и контроль, т.е. наличие персонала в потенциально опасной зоне. Второе решение, это исключить фланцевые соединения в блоке высокого давления, присоединение трубопроводов ко всем аппаратам выполняется приварным, арматура остается только по границе блока (на компрессоре, насосах, регулирующих клапанах), внутри блока высокого давления арматуры нет, блок отключается и выводится из работы полностью, отдельные аппараты (теплообменники, АВО, сепараторы) не отключаются. Фланцевых соединений на высоком давлении становится в тридцать раз меньше, соответственно меньше вероятность разгерметизации и пропуска. Но в таком варианте необходимо детально прорабатывать и строго соблюдать определенные компоновочные решения, взаимное расположение аппаратов, высотные отметки, длину участков трубопроводов с учетом температурных расширений и нагрузок на штуцеры, все эти моменты детально описаны в руководстве по безопасности базового проекта и особенностях проектирования процесса. Снижения риска пропуска фланцевых соединений или аварии в следствии пропуска одно из важнейших решений по обеспечению безопасности процесса;
Когда наши горе проектировщики «анализируют риски» и в контуре высокого давления фланцевую арматуру заменяют на приварную (не исключают арматуру внутри контура, а заменяют фланцевое присоединение на приварное, с утверждением «так безопасней»), это показывает их полную бездарность и несостоятельность. Приварную арматуру невозможно демонтировать, отревизировать, отремонтировать и испытать, она становится просто бессмысленным участком трубопровода с двумя дополнительными сварными стыками и фланцем на крышке. Безопасность это никак не повышает. Если арматура не нужна, ее надо исключить из схемы вообще, если нужна – выполнить фланцевой со всеми решениями по безопасности. В таких «анализах риска» и бездарных решениях и проявляется разница между анализом рисков реальными ГУРУ и «специалистами» из проектных институтов.
- в составе установки есть технологические блоки с расчетным давлением 3,6МПа и расчетным давлением 20МПа, блоки между собой технологически связаны, значит есть возможность перетока среды и давления из блока высокого давления в блок низкого давления, что потенциально несет риск повышения давления выше расчетного и разрушения аппаратов и трубопроводов блока низкого давления. В процессе анализа выявляются все точки перехода давления и возможность перетока среды (жидкости или газа) и повышения давления выше расчетного, прорабатываются решения по защите от превышения давления: низкая сторона защищается предохранительными клапанами, на границе блока высокого давления устанавливаются регулирующие клапаны очень нетривиальной конструкции (рабочий перепад давления на клапане 16МПа), сдвоенная ручная отключающая арматура и т.д. Одной из точек перехода давления будет насос высокого давления, который подает нефтепродукт в контур высокого давления (в тройник смешения с водородсодержащим газом). Насос центробежный, многоступенчатый, на приеме 3,6МПа, на нагнетании 20МПа. При останове насоса возможен обратный поток среды с давление 20МПа через насос в линию на приеме насоса. Для предотвращения обратного потока на линии нагнетания насоса устанавливается обратный клапана (типовое решение для всех центробежных насосов для защиты от обратного потока), но учитывая высокий перепад давления, вероятность негерметичности обратного клапана и катастрофические последствия разрушения аппаратов и трубопроводов блока низкого давления, в базовом проекте предусматривают дополнительные решения для снижения риска аварии: устанавливается дополнительный обратный клапан, устанавливается отсечной клапан на линии нагнетания, закрывающийся системой ESD при останове насоса, в РСУ выполняется схема регулирования расхода нефтепродукта в тройник смешения и поддержание минимального расхода через насос, в руководстве по безопасности указывается, что при детальном проектировании должно быть уделено особое внимание этим решениям и элементам безопасности. Обратный поток через насос высокого давления, это еще один пример риска, выявленного в процессе анализа базового проекта, который будем разбирать на последующих этапах.
Приведенные примеры – это малая часть решений, принятых на основе анализа рисков на этапах разработки технологии и базового проектирования. На этом этапе еще нет никакого SIL, ПСБ, контрольно-измерительных приборов, контроллеров, ESD-системы, контуров безопасности, т.е. всего, что относится к слою инструментальной системы безопасности, этот слой рассматривается позже, на этапе детального проектирования (не надо путать с нашей рабочей документацией). В руководстве по безопасности базового проекта даются только общие требования и рекомендации к системе инструментальной безопасности.
Все факторы рисков, приведенные выше в качестве примера, выявлены в процессе анализа, и ни какие «правила и нормы РФ», СНиП, СП не содержат требований и рекомендаций, позволяющих снизить значение этих рисков до приемлемого уровня. Для таких сложных процессов «соответствие нормам» еще не означает, что риск аварии находится на приемлемом уровне. Скорее наоборот, бездумное стремление соответствовать нормам РФ, да еще в бездарном прочтении этих норм, когда пытаются формально соответствовать фразе, а не содержащейся в ней смыслу, приводит к разрушению всей концепции обеспечения безопасности технологического процесса.
Технологические процессы и технические устройства во всех отраслях промышленности (да и повседневной жизни) развиваются очень быстро и постоянно усложняются, поэтому невозможно придумать универсальные нормы и правила, обеспечивающие приемлемый уровень риска для всех случаев. По мере развития собственных, по настоящему российских технологий, мы вынуждены будем перейти к построению систем безопасности технологических процессов на основе анализа рисков, с полноценной и качественной организацией всех процедур.
Вывод
Для обеспечения безопасности технологического процесса и снижения риска до приемлемого значения, руководствуясь только «действующими нормами и правилами», невозможно. Соответствие правилам не означает, что риск находится на приемлемом уровне.
Для построения системы безопасности технологического процесса на основе анализа риска необходимы квалифицированные специалисты, собственные технологии, опытные производства, научно-технические школы.
Переход от «соответствия нормам» к «анализу рисков» возможен только при полном изменении подхода к разработке проектной документации, экспертизе проектной документации и государственному контролю за опасными производственными объектами.
При существующей системе с засилием технически некомпетентных специалистов в органах экспертизы и надзора, наделенных правом «рассматривать», «не согласовывать», «выдавать отрицательное заключение», «направлять предписания», переход от «норм и правил» к «анализу рисков» не возможен.
Если в один момент отказаться от главенства «норм и правил», рухнет вся существующая система разработки, согласования и экспертизы проектной документации, и вся существующая система государственного надзора и контроля за опасными производственными объектами. Это приведет к параличу проектировщиков, так как их квалификация не позволяет самостоятельно принимать технические решения, и упразднению надзорных органов в существующем виде, так как отсутствие норм лишит их «карательных функций» и приведет к бессмысленности их существования.
Поскольку каких-либо кардинальных и качественных изменений в части подготовки проектной документации, реорганизации системы государственной экспертизы и надзорных органов не проводится, говорить о возможности перехода от «норм и правил» к «анализу рисков» для обеспечения безопасности технологического процесса или технических устройств бессмысленно.
остроение системы безопасности на основе анализа рисков
В данной статье на примерах попробуем разобрать порядок построения системы безопасности технологического процесса на основе анализ рисков. Поскольку цель статьи постараться объяснить «нормальным инженерных языком» назначение и порядок создания системы безопасности технологических объектов на основе анализа рисков, придерживаться «процедур в соответствии с ГОСТ-МЭК..» и описывать процедуры я не буду.
Еще раз напомню, что любой технологический процесс или техническое устройство несет потенциальный риск – угрозу жизни и здоровью работающих или находящихся по близости людей. Риск есть всегда и для всех, все живое рискует погибнуть. Риск, которому мы все подвержены в повседневной жизни называют фоновым. Для каждого производства или технологического процесса существует значение риска, принятого как допустимое. При построении нового процесса или технологического объекта необходимо принять такие меры обеспечения безопасности, чтобы обеспечить расчетный риск не выше допустимого.
В целом порядок создания системы безопасности будет следующим:
- исследуем риски, выявляем факторы риска, оцениваем значение;
- если значение риска превышает допустимое, разрабатываем дополнительные мероприятия (технологические, организационные и т.д.) для снижения риска до приемлемого;
- если технологическими и организационными решениями снизить риск до приемлемого не удается, переходим к созданию приборной системы безопасности (ПСБ), определяем контура безопасности, оцениваем требуемый уровень полноты безопасности (SIL) контуров, строим систему аварийного останова (ESD);
Исследуем риски
Чтобы понять, насколько опасен технологический процесс или техническое устройство, необходимо провести оценку риска – некоторый набор процедур по определенным методикам, позволяющих выявить все факторы риска, источники рисков, рассчитать риск по каждому источнику и сравнить полученное значение риска с допустимым. Существует множество методик с различными подходами. Например, можно математически описать весь технологический процесс с расчетом вероятности опасных событий для каждого элемента и рассчитать риск для процесса в целом, но даже для простого процесса или технического устройства это будет сложно, трудоемко, и все равно потребует принять «упрощения и допущения» и «эмпирические данные». Для практического применения разработаны более простые методики, позволяющие оценить риск, пусть даже очень условно, но без каких-либо познаний в математике и серьезной технической подготовки.
При оценке риска опасного производственного процесса или технического устройства оценивается риск гибели одного или нескольких человек в результате разрушения, взрыва и пожара, выброс опасных и отравляющих веществ с серьезным загрязнением окружающей среды (выброс с выходом за границу санитарной защитной зоны на территории проживания N-ного количества человек), аварии с катастрофическими последствиями. Еще в качестве критерия могут рассматривать финансовый ущерб, но этот критерий очень неопределенный.
Отказ технологического оборудования (остановился насос, задрало подшипники у компрессора, закоксовали змеевики в технологической печи, остановили завод из-за ложного срабатывания ПАЗ..) не рассматриваются в оценке риска, так как это не приводит к гибели, взрыву, выбросу или катастрофе. Вообще отказ оборудования или останов технологического процесса не считается аварией, так как процесс был переведен штатными средствами в безопасное состояние. Вот если системы безопасности не выполнили свои функции и не перевели своевременно процесс в безопасное состояние, в следствии чего произошло разрушение оборудование с выбросом опасного вещества, пожаром, взрывом и гибелью людей – вот это уже авария.
Если перейти от красивых терминов к нормальному техническому языку, то получается риск – это вероятность аварии с тяжелыми последствиями (гибелью человека), а безопасность – это мероприятия, направленные на снижение вероятности аварии и ее последствий. Приемлемый риск – это когда на производстве приняты такие меры обеспечения безопасности (технические и организационные), что вы фактически не рискуете погибнуть или получить травму.
Если мы понимаем, что наш технологический процесс или техническое устройство несут потенциальные риски, необходимо определить, чем эти риски вызваны, насколько они критичны, оценить показатели рисков, сравнить показатели с целевыми значениями и определить необходимость дополнительных мероприятий, для снижения риска до допустимых значений.
HAZOP
Все начинается с процедуры исследования рисков, которая получила название HAZOP.
Определение из Википедии: HAZOP (англ. HAZARD and OPERABILITY , Опасность и Работоспособность) это процесс детализации и идентификации проблем опасности и работоспособности системы, выполняемый группой специалистов.
Если говорить нормальным инженерным языком, то это примерно так: после разработки опасного технологического процесса или технического устройства, собирается группа гуру-специалистов и начинают пристально рассматривать все технические решения и придумывать, какие опасные ситуации, как часто, с какой вероятностью и какими последствиями могут возникнуть на том или ином участке технологического процесса или оборудования. Принципиальный момент: в группу гуру должны входить специалисты по технологии, по эксплуатации, по оборудованию, по системам безопасности и обязательно специалист по процедуре HAZOP, который ничего не понимает в предмете исследования, но знает методику, выстраивает порядок рассмотрения процесса и оформления документов (протокола и итоговых рекомендаций). Так же принципиально, что специалист по процедуре HAZOP не вмешивается в технические вопросы, так как это не входит в его компетенции, он отвечает исключительно за соблюдение процедуры. Правильная организация и четкое соблюдение процедуры считается ключевым условием для выполнения полного и качественного исследования рисков.
Организация процедуры может значительно отличаться в зависимости от особенностей технологического процесса или технических устройств. Сложные объекты разделяют на небольшие участки или элементы, и рассматривают как сами элементы, так и их взаимное влияние.
Для наглядности можно рассмотреть анализ рисков на примере участка технологической схемы с насосом высокого давления, подающим сырье (нефтепродукт) из расходной емкости в контур высокого давления (в тройник смешения с водородом, далее теплообменники, печь нагрева, реактор и т.д.). Вся технологическая схема установки очень объемная и поделена на 100 с лишним листов, каждый лист рассматривается отдельно.
На рассматриваемом листе есть расходная емкость, насос, тройник смешения. Схема очень упрощенная, с минимальным количество элементов и без детализации, исключительно для пояснения к процедуре.
Для расходной емкости заданы расчетные предельные параметры: расчетное давление 3,6МПа, расчетная температура 200С. В емкости приборами контролируются значения уровня жидкости, давления и температуры.
Для насоса в приемном трубопроводе расчетное давление 3,6МПа, в напорном 20МПа. Насос центробежный многоколесный. Расчетная температура как и в емкости 200С.
Тройник смешения — это техническое устройство (участок трубопровода с форсункой), расчетное давление 20МПа, расчетная температура 200С.
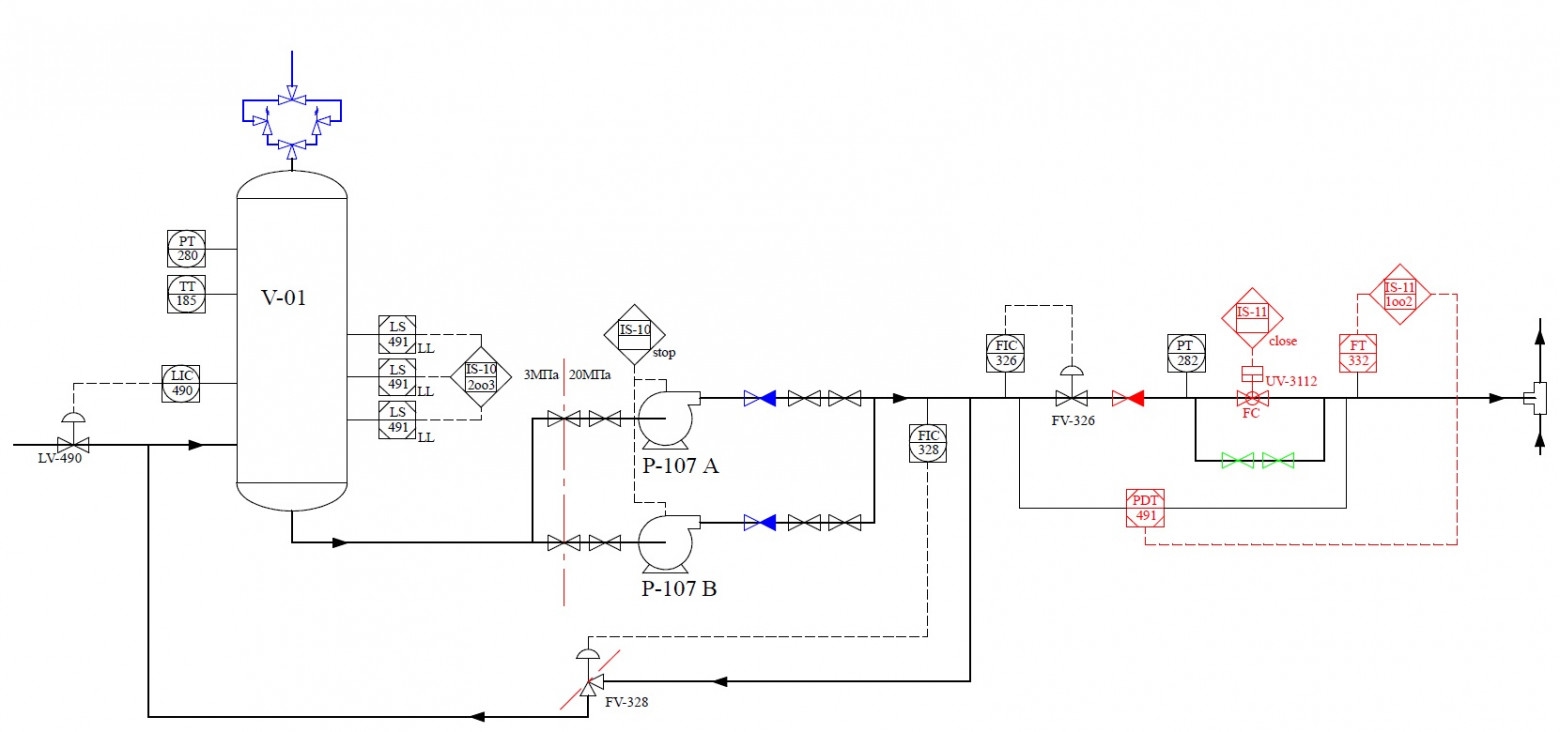
Изначально схемой не предусматриваются какие-либо элементы защиты, нет ничего синего, красного или зеленого.
Все описанное ниже, дается исключительно для понимания подхода, на практике может значительно отличаться, но суть будет та же.
У риск-менеджера заранее заготовлен перечень возможных отклонений технологического процесса для оценки возможных последствий и рисков. Для формализации подхода придумывают ключевые слова: повышение, понижение, высокий, низкий, очень высокий, очень низкий и т.д., чтобы при рассмотрении процесса перейти с конкретных числовых значений на условные. И так же риск-менеджер готовит граф рисков (матрица или дерево рисков), набранную из разноцветных квадратиков, чтобы хоть как-то скрасить ужасно скучную процедуру. Граф на этом этапе нужен только для того, чтобы возможные риски привязать к определенным буквам (ветвям).
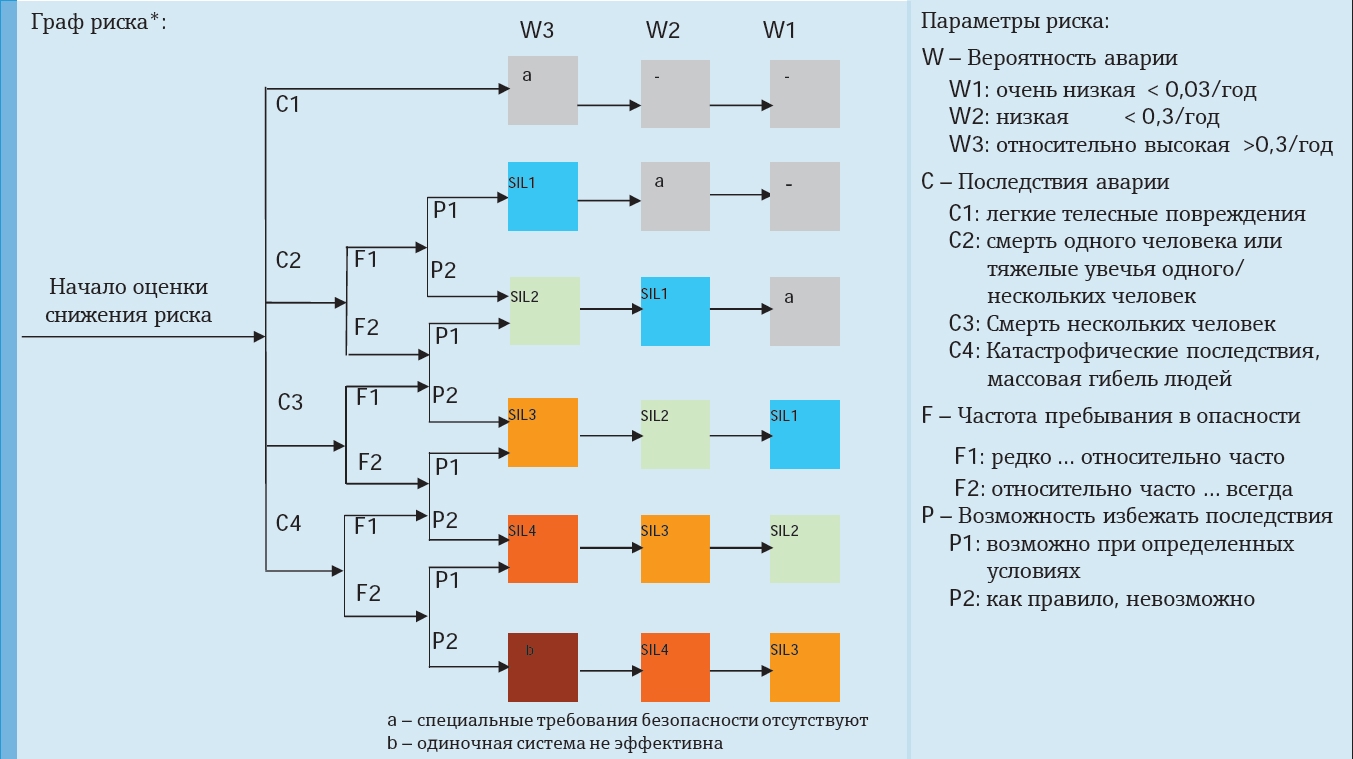
И еще несколько основополагающих моментов к предмету анализа: исходим из того, что операторы не находятся постоянно в опасном месте на установке, а только периодически совершают обходы и осмотры, т.е. если радиус поражения при аварии ограничен несколькими метрами, среднее время нахождения оператора в потенциально опасном месте не более нескольких минут в смену, что соответствует F1 по графу (редко). Если радиус поражения сопоставим с площадью установки, то частота пребывания будет F2 (относительно часто). Именно для того, чтобы максимально убрать операторов из потенциально опасной зоны, начали строить взрывоустойчивые операторные, минимизировать количество операторов-обходчиков и применять технологическое видеонаблюдение. Если операторов заставляют постоянно дежурить на объекте (например, находится в насосной, чтобы при отказе насоса оперативно запустить резервный), это противоречит любой концепции безопасности.
Начинаем анализировать схему
- Повышение температуры в емкости выше расчетной – невозможно, так как нет источника с такой температурой (по схеме до емкости нет источника тепла, способного нагреть продукт до значений, выше расчетной температуры емкости), нет риска.
- Понижение температуры в емкости ниже допустимой – нижний предел не установлен, нет рисков.
- Повышение уровня жидкости в емкости выше допустимого – возможно при некорректной работе регулятора LIC490, как следствие переполнение емкости, поступление жидкости в факельную систему, риск есть. Последствия – переполнение факельного сепаратора (дальнейшие риски рассматриваются при анализе факельного сепаратора), заполнение факельной системы жидкостью, вероятность разгерметизации и пожара низкая (факельная система закрытая и рассчитана на сброс такого объема), вероятность разрушения емкости и трубопроводов обвязки, взрыв, пожар очень низкая. Вероятность нахождения людей в опасной зоне очень низкая. Вероятность аварии очень низкая (W1). Частота пребывания в опасной зоне – редко (F1). Смерть человека практически невозможна, легкие телесные повреждения маловероятны (C1 можно принять с натяжкой).
- Понижение уровня жидкости в емкости ниже допустимого – возможно при некорректной работе регулятора LIC490 или из-за проблем «выше» по технологической схеме, как следствие отсутствие жидкости на приеме насоса, нештатная работа насоса (риски насосов рассматриваются отдельно), вероятность разрушения емкости и трубопроводов обвязки отсутствует. Нет рисков.
- Понижение давления в емкости ниже допустимого — нижний предел не установлен, нет рисков.
- Повышение давления в емкости выше расчетного – возможно в нескольких случаях:a. повышение давления выше по технологической схеме, источник давления (насос на предыдущем листе) незначительно превышает расчетное давление емкости, рост давления ограничен пропускной способностью клапана LV490. Вероятные последствия – механическое разрушение (обрыв штуцера), разгерметизация фланцевых соединений, розлив, пожар. Розлив ограничен отбортовкой площадки. Взрыв маловероятен (продукт – горючая жидкость, температура кипения выше температуры в емкости). Вероятность события (повышения давления) низкая (W2). Частота пребывания людей в опасной зоне – редко (F1). Смерть одного человека возможна (C2). Технологической схемой предусмотрены мероприятия по защите от повышения давления в емкости – предусмотрена сборка предохранительных клапанов;b. поступление продукта и газа из блока высокого давления — поток через клапан FC328. Пропускная способность клапана ограничивает поток. Условия и последствия аналогичны ранее рассмотренному случаю;c. поступление продукта и газа из блока высокого давления — обратный поток через насос высокого давления. Насос центробежный, без дополнительных средств защиты обратный поток гарантирован, диаметр трубопровода большой. Если не предусмотреть меры защиты, при каждом останове насоса всегда будет обратный поток из контура высокого давления и повышение давление в емкости выше расчетного, и как следствие давление в емкости увеличится до 20МПа (как в контуре высокого давления), что однозначно приведет к разрушению корпуса емкости. Из блока высокого давления будет поступать газ с высоким содержанием водорода, что приведет к воспламенению и сильному факельному горению (водород при таком давлении при разгерметизации самовоспламенятся). Вероятность аварии высокая (W3). Радиус разрушений сопоставим с площадью установки, частота пребывания будет F2 (относительно часто). Возможна смерть нескольких человек (C3). По типовой схеме в качестве мер защиты от обратного потока на насосах предусматриваются обратные клапаны. Небольшая не герметичность клапанов, пропуски в закрытом состоянии, компенсируется предохранительными клапанами на емкости. Но всегда есть вероятность отказа обратного клапана (не закрылся, остался в открытом положении), и у обратного клапана нет средств диагностики, невозможно предсказать его поведения до момента останова насоса. Учитывая величину риска и последствий однозначно необходимы дополнительные мероприятия.
И так рассматриваем каждый лист, каждый аппарат, каждый участок технологической схемы. В результате получится очень объемный труд, максимально учитывающий все возможные риски.
Чтобы не раздувать статью, будем считать, что рассмотрение схемы окончено. HAZOP провели, все риски выявили.
На следующем шаге необходимо оценить значение риска – вероятность гибели одного или нескольких человек в результате наступления опасного события, и необходимость дополнительных мероприятий по снижению риска. Чтобы не погружаться в математику, на этом шаге оценка риска выполняется по графу (матрице рисков). Двигаемся последовательно слева на право, используя ключевые параметры (C,F,P,W) определяем расчетное значение риска и проверяем, соответствует риск приемлемому значению или превышает приемлемое значение.
Если полученное значение риска превышает приемлемое значение, значит требуется разработка дополнительных мероприятий (организационных, технологических, технических) для снижения риска до приемлемого значения, а если организационных и технических мероприятий не достаточно, то необходимо разработка еще одного слоя защиты, который все таки позволит снизить риск до приемлемого значения. Как правило, этим дополнительным слоем защиты выступает приборная система безопасности (ПСБ).
И на этом этапе уже появляется понятие «Уровень полноты безопасности» (УПБ или SIL), но разбираться с ним будем позже.
Еще раз поясню подход: риск в допустимых пределах – это значит, что вероятность наступления опасного события и вероятность, что система безопасности при этом не выполнить свои функции, и произойдет авария с гибелью одного или нескольких человек, ниже принятого приемлемого значения. Т.е. вероятность погибнуть при аварии на производстве примерно такая же, как в автокатастрофе или при отдыхе на море. Вероятность опасного события – это не повышение давления в емкости, а вероятность гибели человека из-за повышения давления в емкости. Если вероятность гибели оценивается как 1 случай за 1000 лет, значит риск находится в допустимых пределах и никакие дополнительные меры не требуются (вероятность повышения давления в емкости 1 раз в год, вероятность разрушения емкости 1 случай из 500, вероятность нахождения человека при этом в опасной зоне 50/50). Если вероятность повышения давления в емкости высокая и при этом есть вероятность аварии и гибели, то необходимы дополнительные средства защиты, снижающие вероятность до приемлемого уровня – сборка предохранительных клапанов и будет дополнительными средствами защиты. В случае установки на емкость сборки предохранительных клапанов получаем следующее – вероятность повышения давления в емкости 50 случаев в год, вероятность что предохранительный клапан не сработает, система безопасности не выполнит свою функцию – 1 случай на 1000, вероятность разрушения емкости при превышении расчетного давления 50/50, вероятность нахождения человека в опасной зоне 50/50, итого получается вероятность гибели человека будет 1 случай за 80 лет. Наверно, можно считать риск приемлемым. Все вероятности отказов технических устройств, нахождения персонала в опасной зоне, отклонения технологических параметров и т.д. получаются статистически, эмпирически или из справочников, т.е. все исходные данные очень условны. Приведенные рассуждения примитивные, только для пояснения подхода.
Разбираем риски, выявленные п.3 (повышение уровня жидкости в емкости выше допустимого): по матрице рисков получается C1-W1, риск находится в пределах допустимого, никаких дополнительных мероприятий не требуется.
Для пункта 6а (повышение давления в емкости выше расчетного): без учета предохранительных клапанов получаем C2-F1-P2-W2 – SIL1, т.е. существует риск (вероятность аварии с разрушением, пожаром, гибелью) выше приемлемого значения, чтобы снизить риск до приемлемого значения, необходимы дополнительные меры безопасности (технологические, организационные) или приборная система безопасности, отвечающая уровню полноты безопасности не ниже SIL1 (с SILом разберемся позже).
На технологической схеме у нас предусмотрены меры обеспечения безопасности, защищающие емкость от превышения давления, в виде сборки предохранительных клапанов, что дает нам «возможность избежать последствий при определенных условиях». Поэтому для пункта 6а при наличии предохранительных клапанов по матрице рисков получаем C2-F1-P1-W2-a, т.е. при наличии предохранительных клапанов риск находится в допустимых пределах и дополнительных мероприятий теперь не требуется, что и логично.
Для пункта 6с все несколько сложнее (на примере этого пункта будем строить все дальнейшее описание).
Без учета всех средств обеспечения безопасности по матрице рисков получаем C3-F2-P2-W3 – SIL4, т.е. риск (вероятность аварии и гибели людей) значительно выше допустимого, необходимо принять дополнительные меры безопасности, или построить приборную систему безопасности, отвечающую уровню полноты безопасности не ниже SIL4.
На технологической схеме изначально у нас предусмотрены меры обеспечения безопасности (выделены синим цветом), защищающие емкость от превышения давления, в виде обратного клапана на линии нагнетания насосов и сборки предохранительных клапанов на емкости, что дает нам «возможность избежать последствий при определенных условиях». Система безопасности в составе обратного и предохранительного клапана защитит емкость от разрушения при условии, что обратный клапан полностью закроется (или почти полностью) и объем поступающего из блока высокого давления обратным ходом продукта будет очень небольшой и пропускной способности предохранительного клапана будет достаточно, чтобы защитить емкость от превышения давления.
С учетом этого, по матрице рисков получаем C3-F2-P1-W3 – SIL3, т.е. принятых мер (обратного и предохранительного клапана) недостаточно для снижения риска до приемлемого значения, что логично, и требуется разработка дополнительных мероприятий. В качестве дополнительных мероприятий может использоваться приборная система безопасности с уровнем не ниже SIL3.
Но статистика показывает, что обратный клапан может не закрыться (закрыться не до конца или вообще не закрыться), а учитывая коксуемость продукта вероятность такого отказа достаточно высокая. Отказ в случае с устройство безопасности – это когда устройство не выполнило свою функцию безопасности в нужный момент. Насос остановился, через насос из блока высокого давления начался обратный ход продукта, т.е. сформировался запрос на выполнение функции безопасности предохранительного клапана. Если обратный клапан закрылся и обратный поток остановлен – функция безопасности выполнена, а если не закрылся – значит не выполнена. Если при повторном пуске насоса клапан не открылся (залип, заклинил в закрытом положении..), клапан неисправен, но обратного потока нет, значит функция безопасности все равно выполняется. Это называется безопасным отказом – устройство не работает, но функцию безопасности оно все равно выполняет.
Поскольку при обратном потоке из блока высокого давления поступает не только жидкость, но и газ, то при снижении давления с 20МПа до 3,6МПа объем газа увеличивается в 164 раза, а при сбросе через предохранительный клапан в систему с давлением, близким к атмосферному, объем увеличивается еще в 36 раз. Сброс давления с 20МПа – задача технически не простая, это не просто предохранительный клапан. Поэтому просто подобрать предохранительные клапаны на емкость низкого давления, обеспечивающие защиту от превышения давления при обратном потоке через неисправный обратный клапан не получится.
Логично предположить, что если поставить последовательно два обратных клапана, то вероятность обратного потока будет в два раза меньше и этого будет достаточно, чтобы не придумывать какие либо дополнительные мероприятия от обратного потока. Но это не так. Поскольку оба клапана будут находится в одинаковых условиях, на одном трубопроводе, в одной и той же среде, с одинаковой степенью износа и скорее всего одинаковой конструкции, то велика вероятность «отказа по общей причине». Под общей причиной можно понимать что угодно: недостатки конструкции, ошибки при проектировании, одинаковую степень загрязнения, недостатки при техническом обслуживании и т.д. Поэтому вероятность одновременного отказа двух клапанов будет хоть и меньше, чем для одного клапана, но не на много. Так же надо учитывать, что контролировать исправность обратного клапана при работающем насосе невозможно. С учетом риска гибели персонала при разрушении емкости от превышения давления, последовательная установка двух обратных клапанов ничего не меняет.
Дальше можно еще раз собрать гуру-специалистов (или не совсем гуру), можно перерисовать технологическую схему справа налево, разукрасить матрицу рисков другими цветами – но по результату все равно приходим к выводу, что для обеспечения приемлемого значения риска необходимо на нашем технологическом объекте построить еще один слой защиты – Приборную систему безопасности (ПСБ).
В целом ничего сложного: надо придумать параметры процесса, по которым можно определить наличие обратного потока, подобрать приборы, которые будут эти параметры регистрировать, изобрести исполнительные механизмы (клапан или шаровой кран) с электрическим или пневматическим приводом который сможет остановить обратный поток, и все это завязать через программируемый логический контроллер (ПЛК), который будет получать данные с приборов и формировать управляющее воздействие на исполнительный механизм.
Но, чтобы снизить риск до приемлемого значения, надо чтобы ПСБ при запросе на выполнение функции безопасности гарантировано эту функцию выполнила. Как и любая техническая система, ПСБ может отказать, и «гарантировано» в данном случае тоже вероятность того, что ПСБ выполнит функцию безопасности. Вероятность отказа ПСБ, т.е. вероятность того, что система не выполнит функцию безопасности, может быть и 50% (через раз), но зачем такая ПСБ нужна?
Чтобы ПСБ «гарантировано» выполнила функцию безопасности, то вероятность отказа должна быть много меньше вероятности запроса на выполнение функции безопасности. В рассмотренном выше случае получается следующее: вероятность останова насоса и обратный поток продукта из контура высокого давления случается примерно 10 раз в год, вероятность отказа обратного клапана и разрушения емкости условно 2 случая из 10, с учетом катастрофических последствий при каждом разрушении емкости гибнут люди, т.е. вероятность запроса на выполнение функции безопасности 2 случая в год. Срок службы установки 10 лет. Чтобы ПСБ гарантировано выполнила функцию безопасности при запросе в течении всего срока службы, вероятность отказа должна быть не хуже, чем 1 случай в 100 лет, вероятность отказа ПСБ должна быть на порядок меньше, чем вероятность запроса на выполнение функции безопасности.
Следовательно, ПСБ это не просто контроллер, приборы и исполнительные механизмы, это цельная система безопасности, реализующая функцию безопасности, и построенная таким образом, чтобы можно было рассчитать и подтвердить вероятность выполнения (не выполнения) функции безопасности при запросе.
Раз надо что-то рассчитать и подтвердить, значит должна быть методика, классификация и стандартизация. Для ПСБ такими методиками являются ГОСТР(МЭК)61508 и ГОСТР(МЭК)61511. Для классификации придумано категорирование по Уровням Полноты Безопасности (УПБ, SIL).
Сразу надо обратить внимание, что ПСБ это не российская ПАЗ, есть принципиальные отличия, которые разберем позже. Не для всей ПСБ будут определены требования по Уровню полноты безопасности, ПСБ состоит из контуров безопасности, каждый контур реализует свою функцию безопасности, не для всех контуров необходимо обеспечивать какого-либо УПБ. Поэтому в общей ПСБ выделяют подсистему аварийного останова или аварийного отключения (ESD), в ESD включают контура безопасности, к которым предъявляются требования по УПБ.
Источник: https://habr.com/ru/articles/913266/
Источник: статья в сообществе ВКонтакте
